


ค้นหา
ประเด็น (ข่าว) ยอดนิยม


 ข่าว


 27/07/2026 15:19
 เรียบเรียงโดย :
จิรัฏฐ์ อามาตยฯ


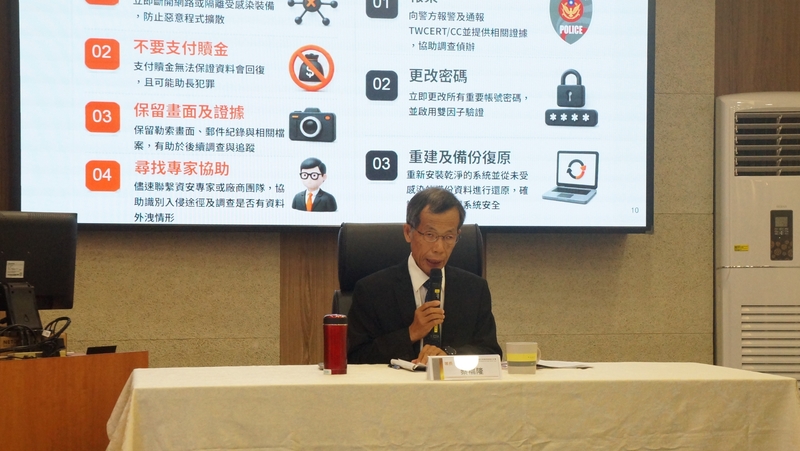
เมื่อวันที่ 27 กรกฎาคม 2569 กรมความปลอดภัยทางไซเบอร์ กระทรวงพัฒนาดิจิทัล สาธารณรัฐจีน (ไต้หวัน) เปิดเผยว่า จากการพัฒนาของเทคโนโลยีปัญญาประดิษฐ์แบบรู้สร้าง (Generative Artificial Intelligence หรือ Generative AI) ส่งผลให้รูปแบบการโจมตีทางไซเบอร์มีความแม่นยำสูงยิ่งขึ้น เหตุการณ์การโจมตีด้วยไวรัสเรียกค่าไถ่ (Ransomware) ทั่วโลก ยังคงพุ่งสูงขึ้นอย่างต่อเนื่อง โดยภาคการผลิต ภาคการบริการ และสถาบันการแพทย์ได้กลายเป็นเป้าหมายหลักในการโจมตี หากภาคธุรกิจตกเป็นเหยื่อการโจมตี อาจส่งผลให้ข้อมูลสูญหาย บริการหยุดชะงัก เกิดความสูญเสียทางการเงิน และอาจรุนแรงถึงขั้นกระทบต่อชื่อเสียงขององค์กร
หลินอวี่เจี๋ย (林郁傑) หัวหน้าฝ่ายตรวจสอบอธิบายว่า หากสงสัยว่าถูกโจมตีด้วยไวรัสเรียกค่าไถ่ ควรเร่งดำเนินการตาม 4 มาตรการทันที อันดับแรก ตัดการเชื่อมต่อและแยกอุปกรณ์ที่พบไวรัสออกจากระบบทันที โดยการถอดสายแลน (LAN) ปิด Wi-Fi และบลูทูธ เพื่อป้องกันไม่ให้ไวรัสเรียกค่าไถ่แพร่กระจายไปยังส่วนอื่น ประการที่สอง ห้ามจ่ายเงินค่าไถ่เด็ดขาด เนื่องจากไม่มีอะไรรับประกันว่าจะได้รับกุญแจถอดรหัส ประการที่สาม ให้เก็บรักษาข้อความเรียกค่าไถ่ ประวัติอีเมล และไฟล์ที่เกี่ยวข้องไว้ เพราะจะมีประโยชน์อย่างยิ่งต่อการสืบสวนและติดตามผลในภายหลัง และประการสุดท้าย ให้ผู้เชี่ยวชาญหรือทีมงานผู้ให้บริการด้านความปลอดภัยทางไซเบอร์ เข้ามาช่วยค้นหาและระบุช่องทางการถูกแทรกซึมและตรวจสอบว่ามีข้อมูลรั่วไหลหรือไม่
อธิบดีกรมความปลอดภัยทางไซเบอร์เน้นย้ำว่า ภาคธุรกิจควรวางระบบป้องกันภัยไซเบอร์แบบหลายชั้น ซึ่งรวมถึงการอัปเดตซอฟต์แวร์อย่างสม่ำเสมอ การเสริมความแข็งแกร่งในการป้องกันระบบ และการจัดการช่องโหว่ เพื่อลดความเสี่ยงจากการถูกแฮก และหากโชคร้ายถูกโจมตี ก็ควรรีบปฏิบัติตาม 4 ขั้นตอนการรับมือฉุกเฉิน เพื่อความสะดวกในการพิสูจน์หลักฐานทางดิจิทัลและการอุดช่องโหว่ในขั้นตอนต่อไป

 /


