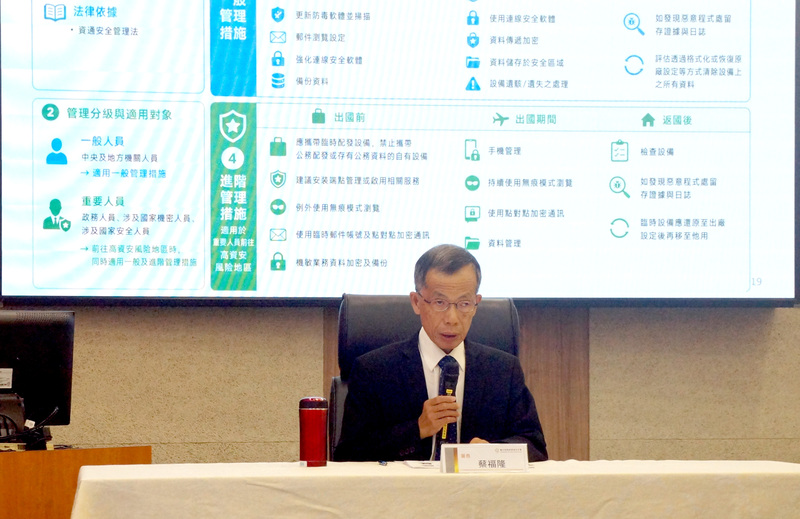
Taipei – 11. August 2026. Das Digitalministerium hat am 1. Juli Richtlinien veröffentlicht, wonach als „Schlüsselpersonal“ eingestufte Beamte bei Reisen nach China oder in andere Hochrisikoregionen weder dienstliche Geräte noch private Geräte mitführen dürfen, auf denen dienstliche Daten gespeichert sind. Damit soll das Risiko grenzüberschreitender Cyberangriffe und des Verlusts beziehungsweise der Weitergabe staatlicher Daten verringert werden.
Tsai Fu-Longe (蔡福隆), Generaldirektor der Cyber Security Administration (ACS), sagte am Dienstag, dass diese Maßnahmen auch Geschäftsreisenden als Orientierung dienen könnten.
„Wir haben diese Richtlinien speziell für den Umgang mit IKT-Geräten bei offiziellen Auslandsreisen entwickelt. Sie sollen vor allem festlegen, worauf normale Beamte bei Reisen ins Ausland achten sollten, insbesondere im Hinblick auf Informationssicherheit und die Vertraulichkeit von Daten. Sie sind jedoch nicht ausschließlich für staatliche Stellen gedacht – auch Unternehmen können sich daran orientieren.“
Die Richtlinien schreiben außerdem vor, dass sich Reisende im Ausland möglichst nicht mit öffentlichen WLAN-Netzen verbinden, ihre Geräte jederzeit absichern und nach ihrer Rückkehr nach Taiwan eine Sicherheitsüberprüfung durchführen sollen.
Die ACS stellte klar, dass zum „Schlüsselpersonal“ unter anderem politisch ernannte Amtsträger und deren Sekretäre, Personen mit Zuständigkeiten in Fragen der nationalen Sicherheit oder anderer wichtiger nationaler Interessen sowie Personen gehören, die hochsensible Daten mit sich führen oder über entsprechende Zugriffsrechte verfügen.
Bei Reisen in Hochrisikoregionen wie China müssen diese Personen zusätzlich zu den „allgemeinen Maßnahmen“ sogenannte „verschärfte Managementmaßnahmen“ einhalten.
Konkret sollen sie von ihrer Behörde bereitgestellte temporäre Geräte verwenden, die zuvor auf die Werkseinstellungen zurückgesetzt wurden. Vor der Abreise müssen außerdem vorübergehende E-Mail-Konten sowie Konten für Ende-zu-Ende-verschlüsselte Kommunikations-Apps eingerichtet werden. Diese Konten müssen unmittelbar nach der Rückkehr gelöscht werden.
Laut Tsai handelt es sich bei den entsprechenden Vorgaben um Verwaltungsvorschriften, weshalb keine gesonderten Strafen vorgesehen sind. Verstößt ein Beamter gegen die Regeln, wird der Fall von der zuständigen Behörde gemäß dem Cybersecurity Management Act und den internen Verwaltungsvorschriften der jeweiligen Behörde behandelt.
Die Regierung erklärte, sie werde zentrale und lokale Behörden bei der Umsetzung von Maßnahmen zur Geräteverwaltung und Sicherheitsüberprüfung unterstützen, um die Cybersicherheit der gesamten Regierung weiter zu stärken.





 /