


Cari
Tag Terpopuler
Berita Terpopuler


 Berita


 13/08/2026 16:49
 Penulis & Editor:
Farini Anwar


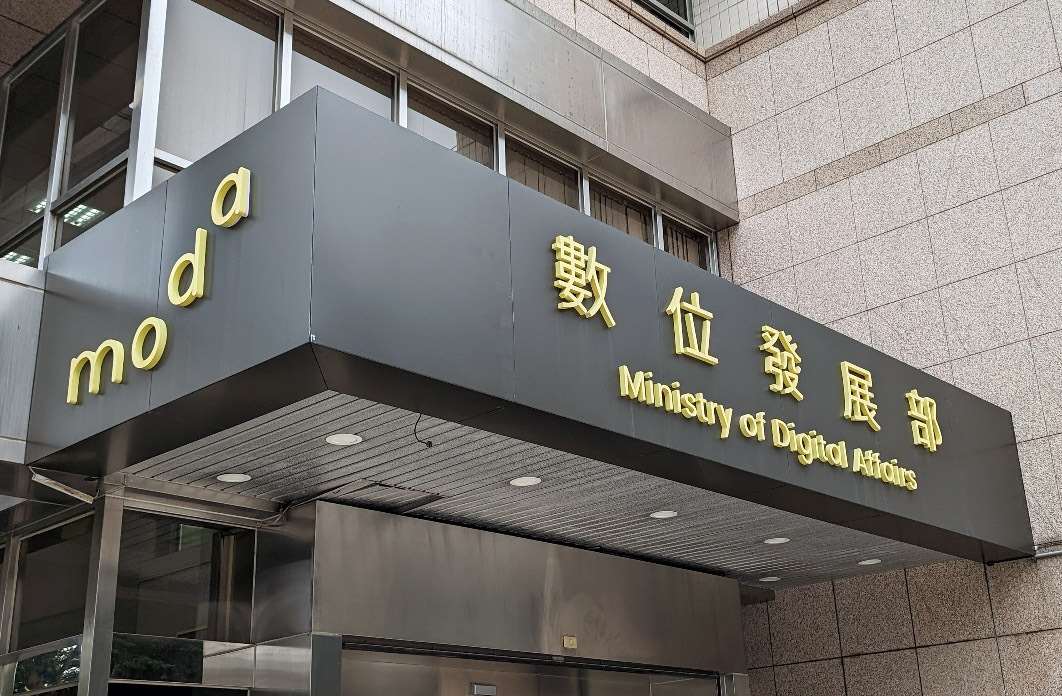
Media asing melaporkan, mengira kalau peretas Tiongkok menggunakan AI untuk menginvasi website pemerintah Taiwan. Kementerian Urusan Digital (MODA) mengemukakan telah menemukan serangan tidak biasa terhadap instansi pemerintah pada Juli lalu, investigasi memperlihatkan dengan jelas adanya sumber dari luar negeri yang masuk, dan muncul peretas bentuk baru yang memadukan dengan AI Agent untuk melakukan penyerangan. Karakteristik dari peretas bentuk baru ini adalah kecepatan cepat, biaya rendah dan cakupan luas serta lainnya, saat ini instansi-instansi yang terkena dampak telah dibersihkan secara bertahap.
Terhadap hal ini, MODA pada hari ini (13/8) merilis penjelasan menyampaikan, instansi pengawas keamanan data mendapati adanya serangan yang tidak biasa yang ditujukan pada instansi pemerintah. Institut Keamanan Siber Nasional terus mengeluarkan peringatan sejak tanggal 20 Juli, melakukan mekanisme pemeriksaan dan penanggapan. Pelacakan mengenai sumber, metode, dan cakupan serangan telah terselesaikan, dan unit-unit yang terdampak telah menyelesaikan langkah-langkah pemulihan mereka secara bertahap.
Hasil pemeriksaan memperlihatkan ciri khas yang jelas berasal dari pihak luar dan menggunakan model hibrida, di mana peretas memanfaatkan agen AI seperti OpenClaw untuk melancarkan serangan. Agen AI mampu merangkaikan berbagai teknik serangan dengan cepat serta memanfaatkan sistem sekunder (seperti lingkungan cadangan atau pengujian) sebagai titik awal penyusupan, sehingga menghasilkan serangan yang memiliki kecepatan tinggi, biaya rendah, dan cakupan yang luas.
MODA mengemukakan, selain telah menyelesaikan pelacakan dan penanganan, juga akan menguasai karakteristik serangan, terus memperkuat kemampuan pertahanan keamanan data pemerintahan secara keseluruhan, dan memonitor jalannya serangan lainnya serta mencegah jangan sampai terjadi serangan peretas lagi.
Menanggapi ancaman keamanan siber yang muncul akibat perkembangan AI, MODA menyampaikan, pemerintah telah menetapkan langkah perlindungan terkait dan memperkuat pemantauan sistem di berbagai instansi, serta melakukan pertahanan bersama dan pertukaran informasi intelijen antarinstansi; melalui perlindungan berlapis dan respons waktu nyata, risiko serangan siber dan kebocoran data terus dimitigasi.


 /


